Im Oktober 2026 sorgten zwei Sicherheitslücken in PHP für zahlreiche Warnmeldungen. Hosting-Anbieter mussten kurzfristig reagieren. Manche Websites waren vorsorglich zeitweise nicht erreichbar.
Als die Warnungen eintrafen, war ich gerade in den Herbstferien. Ich telefonierte mehrmals mit meinen technischen Ansprechpartner:innen und musste klären, ob die Websites meiner Kundinnen und Kunden abgesichert waren. Dabei wurde mir deutlich, wie schwer solche Meldungen einzuordnen sind, wenn man keinen technischen Hintergrund hat. Deshalb erkläre ich hier möglichst verständlich heruntergebrochen, was passiert ist und was du als Website-Inhaber:in daraus mitnehmen kannst.
Vorweg: Eine bekannte Sicherheitslücke bedeutet nicht automatisch, dass deine Website gehackt wurde. Für Website-Inhaber:innen geht es zunächst darum, beim Hosting-Anbieter oder der technischen Betreuung nachzufragen, ob die erforderlichen Sicherheitskorrekturen installiert wurden. Die technischen Einzelheiten musst du dafür nicht selbst beurteilen können.
Dieser Beitrag ist keine tiefgehende technische Analyse. Ich bin selbst keine Programmiererin und keine IT-Spezialistin.
Hier erfährst du: Was im Oktober 2026 passiert ist, worum es bei dieser Sicherheitslücke im Kern ging, warum eine Sicherheitslücke in einer solchen technischen Grundlage so viele Websites betreffen kann und was du selbst tun kannst, um deine Website zu prüfen, selbst wenn du gerade keine Programmiererin und keinen Techniker direkt an deiner Seite hast.
Was PHP mit deiner Website zu tun hat
Um zu verstehen, warum die Sicherheitslücke im Oktober 2026 so viele Websites gleichzeitig betraf, lohnt sich ein kurzer Blick auf das Fundament deiner Website.
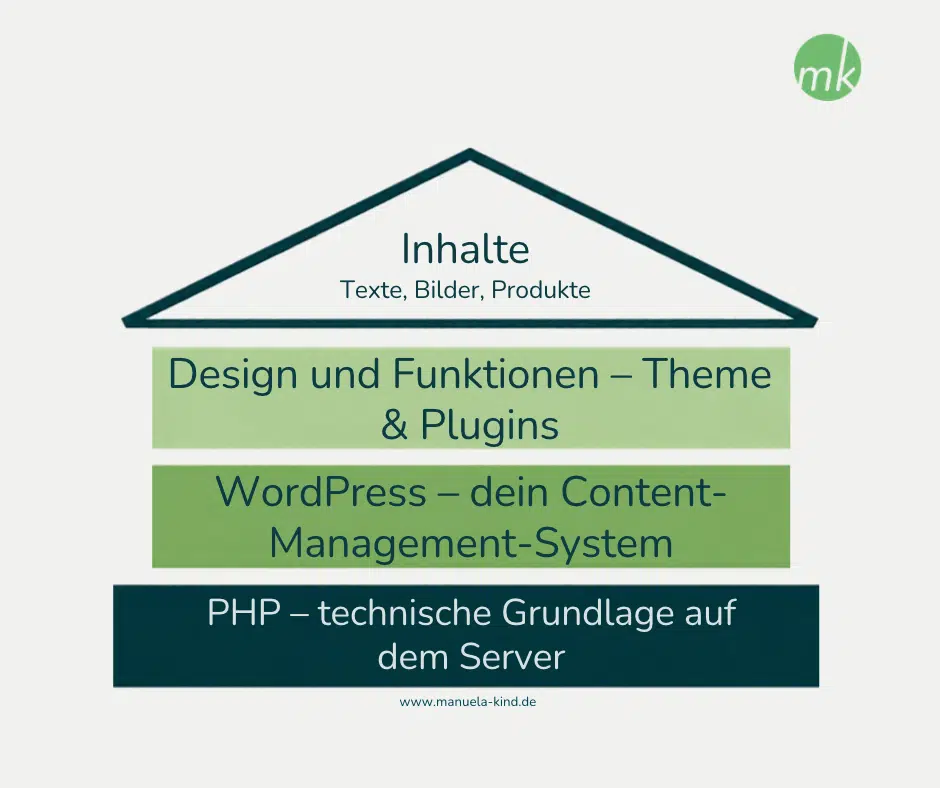
PHP ist eine sogenannte serverseitige Programmiersprache (genauer: Skriptsprache). Das bedeutet: Der Code wird direkt auf dem Webserver ausgeführt, auf dem deine Website liegt. Wenn eine Besucherin oder ein Besucher deine Internetadresse im Browser aufruft, arbeitet PHP im Hintergrund auf dem Server, fügt Texte, Bilder sowie Daten zusammen und schickt das fertige Ergebnis als normales HTML an den Browser. Als Website-Besucher sieht man den eigentlichen PHP-Code selbst nie, nur das, was PHP daraus erzeugt.
Warum deine Website sehr wahrscheinlich PHP nutzt
Viele der weltweit beliebtesten Systeme zur Verwaltung von Websites basieren auf PHP. Das bekannteste Beispiel ist WordPress, auf dem knapp die Hälfte aller Websites weltweit läuft. Aber auch andere bekannte Systeme wie TYPO3, Joomla, Drupal oder Shop-Software wie Magento und Cloud-Lösungen wie Nextcloud nutzen PHP als technische Basis. Laut W3Techs nutzen am 30. Oktober 2026 weltweit 39,5 Prozent der untersuchten Websites WordPress. Unter Websites mit identifizierbarem Content-Management-System beträgt der Marktanteil 58,2 Prozent.
Der entscheidende Punkt: PHP arbeitet "unter" deiner Anwendung
Im Alltag aktualisierst du vielleicht WordPress, Themes und Plugins. PHP gehört dagegen zur technischen Umgebung auf dem Server. Auch dort sind Sicherheitsupdates notwendig. Bei diesem Vorfall reichte es deshalb nicht aus, nur WordPress oder die Plugins zu aktualisieren.
Was genau ist im Oktober 2026 passiert?
Im Oktober 2026 wurden zwei kritische Sicherheitslücken in PHP öffentlich bekannt. Die Brisanz lag darin, dass sie die technische Grundlage unzähliger Websites betrafen und nicht nur ein einzelnes Plugin oder eine bestimmte WordPress-Version.
Zwei Schwachstellen im Kern des Systems
Die beiden Schwachstellen erhielten die offiziellen Kennungen CVE-2026-109618 und CVE-2026-109619 (in den Medien oft unter dem Namen PHP2Shell zusammengefasst). Beide wurden mit einer Schwerebewertung von 9,2 von 10 Punkten (nach CVSS 4.0) als sehr kritisch eingestuft.
Unter bestimmten technischen Bedingungen ermöglichten die Lücken eine sogenannte Remote Code Execution (RCE). Das bedeutet: Angreifer konnten aus der Ferne eigenen Schadcode auf dem Server ausführen, ganz ohne Benutzerkonto, Passwort oder Interaktion durch Website-Besucher.
Vorzeitige Veröffentlichung: ein Wettlauf gegen die Zeit
Wenn Sicherheitsforscher:innen eine Schwachstelle entdecken, informieren sie normalerweise zunächst vertraulich die zuständigen Entwickler:innen. Diese sollen Zeit bekommen, die Lücke zu schließen, bevor nähere Informationen öffentlich werden. Dieser abgestimmte Ablauf wird als Responsible Disclosure oder koordinierte Offenlegung bezeichnet. Auch bei den beiden PHP-Sicherheitslücken im Oktober 2026 war eine solche Abstimmung vorgesehen.
Am 20. Oktober 2026 gelangten jedoch erste Informationen zu den Schwachstellen vorzeitig an die Öffentlichkeit. Die offiziellen Sicherheitsupdates waren zu diesem Zeitpunkt noch nicht verfügbar. Das Entwickler-Team zog die ursprünglich für den 22. Oktober geplante Veröffentlichung deshalb um einen Tag vor. (Beitrag von bitdefender zum Ablauf: Technical Advisory: PHP2Shell Pre-Auth RCE (CVE-2026-109618, CVE-2026-109619) )
Damit begann ein Wettlauf gegen die Zeit: Informationen über die Sicherheitslücken waren bereits öffentlich, während Hosting-Anbieter und andere Serverbetreiber:innen noch auf die offiziellen Korrekturen warteten.
Sicherheitsupdates und dringende Warnung des BSI
Am 21. Oktober 2026 wurden ab 16 Uhr deutscher Zeit die offiziellen Sicherheitsupdates bereitgestellt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte bereits vor der Veröffentlichung dazu aufgerufen, die Updates unmittelbar nach ihrer Bereitstellung zu installieren. Es stufte die Lage mit „Kritikalität 3 / Orange“ ein. Das bedeutet: Massive Beeinträchtigungen des normalen Betriebs sind möglich, und Schutzmaßnahmen müssen unverzüglich ergriffen werden.
Ab diesem Zeitpunkt standen die offiziellen Korrekturen bereit, auf den betroffenen Servern mussten sie aber noch installiert werden.
Wie Betreiber:innen und Hoster reagierten
Sicherheitsforscher:innen und Behörden beobachteten automatisierte Scans und Ausnutzungsversuche. Als Schutzmaßnahme reagierten viele Hosting-Anbieter und Administrator:innen schnell:
- Einige Hoster sperrten vorübergehend Datei-Uploads, um potenzielle Angriffswege vorerst zu blockieren.
- Manche Betreiber:innen trennten ihre Server vorsorglich vom Netz, bis das PHP-Update sauber installiert war. Dadurch waren manche Websites kurzzeitig nicht erreichbar, oft als reine Vorsichtsmaßnahme und nicht, weil die Seite bereits betroffen war.
Begriffserklärung
Wenn von einer Sicherheitslücke berichtet wird, kommt es schnell zu Missverständnissen. Daher ist es wichtig, vorab drei Begriffe sauber voneinander zu trennen:
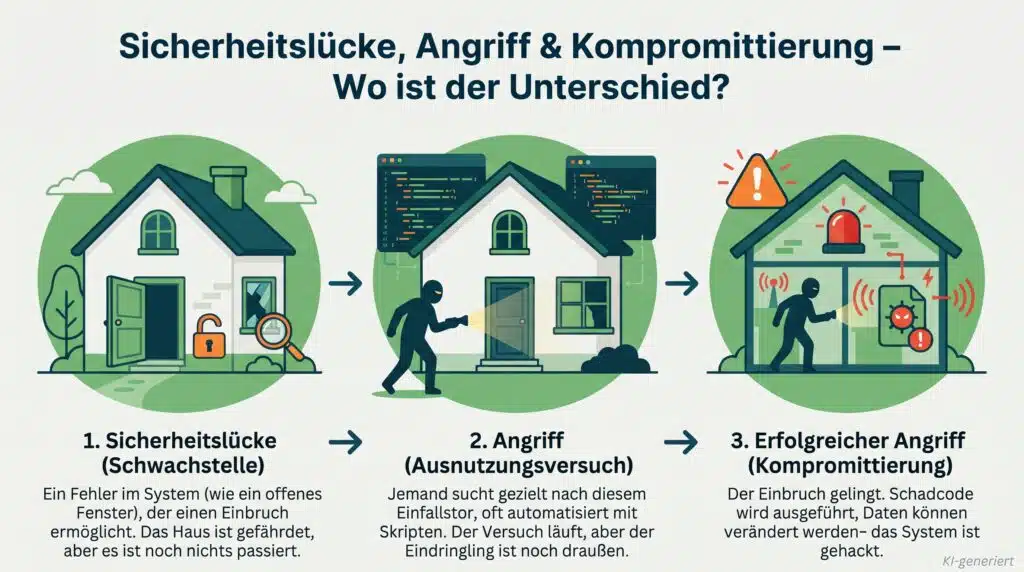
Zunächst wurden vor allem Angriffsversuche beobachtet. Dann wurden erfolgreiche Angriffe auf überwachte Testsysteme bestätigt. (Stand: Ende Oktober 2026) Daraus lässt sich nicht ableiten, wie viele reguläre Websites tatsächlich kompromittiert wurden. Inzwischen gibt es auch auch bestätigte Ausnutzung, CISA-KEV-Eintrag und Angriffe auf Netzwerkgeräte. (Stand: Anfang November 2026)
Welche Rolle spielte KI?
Bei Berichten über den Vorfall im Oktober 2026 wurde häufig die Rolle von Künstlicher Intelligenz hervorgehoben. In der Praxis funktionierte KI bei dieser Sicherheitslücke wie ein Beschleuniger und zwar auf beiden Seiten:
- Forschung: Sicherheitsforscher:innen setzten KI‑Modelle zur Unterstützung ein, etwa, um Code schneller zu analysieren und Schwachstellen systematisch einzugrenzen. Das beschleunigt das Finden von Fehlern und die Entwicklung von Patches.
- Angreifer:innen: Dieselbe Beschleunigung gilt prinzipiell auch für die Angreiferseite. Ist eine Lücke bekannt (und/oder der Patch veröffentlicht), können KI‑Werkzeuge helfen, Änderungen am Code zu untersuchen und potenzielle Angriffswege schneller zu identifizieren. Das erhöht den Zeitdruck zwischen Bekanntwerden und dem Einspielen der Updates.
KI ist weder „die Ursache“ noch „die Lösung“, sondern ein Beschleuniger auf beiden Seiten. Das macht koordinierte, zügige Updates so wichtig.
@niklastitgemeyer fasst die Rolle von KI während der PHP Sicherheitslücke nochmals einfach und verständlich zusammen:
Was Website-Betreiber:innen daraus lernen können
Für dich als Website-Inhaberin oder -Inhaber zeigt dieser Vorfall: IT-Sicherheit ist ein dynamisches Feld. Selbst wenn Entwicklerteams vorbildlich arbeiten, können unvorhergesehene Leaks oder vorzeitige Veröffentlichungen dazu führen, dass der Schutz vorübergehend hinterherhinkt. Umso wichtiger ist es, klare Ansprechpartner:innen zu haben und im Ernstfall schnell reagieren zu können.
PHP-Sicherheitslücke: Was du selbst bemerken und prüfen lassen kannst
Ob eine Website angegriffen wurde, lässt sich nicht allein an ihrem Aussehen oder ihrer Erreichbarkeit erkennen. Auch Fehlermeldungen können viele andere Ursachen haben und sind für sich genommen kein Beweis für einen Angriff.
Kläre deshalb mit deinem Hosting-Anbieter oder deiner technischen Betreuung zwei Fragen: Sind die Sicherheitskorrekturen installiert? Und ist eine zusätzliche Prüfung auf mögliche frühere Angriffe erforderlich? Das sind zwei unterschiedliche Aufgaben.
Was deine technische Betreuung prüfen sollte
Das BSI empfiehlt, gefährdete PHP-Webserver gezielt auf technische Auffälligkeiten zu untersuchen. Dazu gehören:
- Ungewöhnliche Anfragen: auffällige Upload-Anfragen, auf die direkte Speicherfehler oder wiederholte HTTP-500-Antworten folgen.
- Verdächtige Dateien: neu angelegte oder veränderte PHP-Dateien sowie Dateien, über die Angreifer den Server fernsteuern könnten (sogenannte Webshells).
- Auffällige Prozesse: unerwartete Kommandozeilenprogramme oder Download-Werkzeuge, die vom Webserver gestartet wurden und sich nicht durch den regulären Betrieb erklären lassen.
Solche Spuren können auf einen Ausnutzungsversuch oder eine Kompromittierung hindeuten. Sie beweisen für sich genommen jedoch nicht, dass ausgerechnet diese PHP-Sicherheitslücke die Ursache war.
Was du jetzt klären kannst
1. Zuständigkeiten klären: Wer ist dein:e Ansprechpartner:in?
Je nachdem, wie deine Website betrieben und betreut wird, kommen unterschiedliche Ansprechpartner:innen infrage:
- Hosting-Anbieter: Bei Shared Hosting oder verwalteten Hosting-Angeboten betreut in der Regel der Anbieter die serverseitige PHP-Umgebung. Frage nach, ob die erforderlichen Sicherheitskorrekturen für deine Website installiert sind und ob du selbst noch etwas veranlassen musst.
- Webdesignerin, Webdesigner oder Agentur: Deine Website-Betreuung kann eine gute erste Anlaufstelle sein. Ob sie auch PHP-Updates oder die Abstimmung mit dem Hoster übernimmt, hängt vom vereinbarten Leistungsumfang ab. Die Erstellung einer Website allein bedeutet noch keine laufende Sicherheitsbetreuung.
- Serveradministration: Bei einem selbst verwalteten Server ist die verantwortliche interne oder externe IT-Betreuung zuständig. Wird der Server als Managed-Angebot betrieben, solltest du mit dem Anbieter klären, welche Updates er übernimmt.
Was du konkret fragen kannst
Du hast keine Agentur oder technische Betreuung? Dann ist, für diesen konkreten Fall, der Support deines Hosting-Anbieters deine erste Anlaufstelle für die Frage, ob die PHP-Umgebung deiner Website abgesichert ist. Im aktuellen Fall haben die Hoster, mit welchen ich zu tun hatte, durchweg schnell und gut reagiert und auch kommuniziert.
Wichtig: Ein installiertes Sicherheitsupdate schützt vor der weiteren Ausnutzung dieser beiden Lücken. Die zusätzliche Prüfung, ob zuvor bereits eine Kompromittierung stattgefunden hat, ist eine eigene Aufgabe. Das BSI empfiehlt ausdrücklich, beides sicherzustellen.
2. Erste Orientierung: Welche PHP-Version verwendet deine WordPress-Website?
Wenn du möchtest, kannst du die angezeigte PHP-Version in WordPress nachsehen. Du musst das aber nicht selbst tun, um beim Hoster nach dem Sicherheitsstand zu fragen.
Wenn du Administrator-Zugriff auf deine WordPress-Website hast, kannst du die verwendete PHP-Version im Verwaltungsbereich nachsehen:
- Melde dich im WordPress-Dashboard an.
- Öffne Werkzeuge → Website-Zustand.
- Wechsle zum Reiter Bericht.
- Klappe den Bereich Server auf.
- Suche den Eintrag PHP-Version.
Die angezeigte Versionsnummer ist eine erste Orientierung. Auch ein unauffälliger PHP-Test im Website-Zustand ist aber kein gezielter Nachweis dafür, dass die beiden Oktober-Schwachstellen geschlossen wurden.
Wie ist die Versionsnummer einzuschätzen? (Stand: Oktober 2026)
| Versionsnummer | Einschätzung |
| PHP 8.2, 8.3, 8.4 und 8.5 | Unterstützte Versionszweige. Die Sicherheitskorrekturen für die beiden Schwachstellen wurden in PHP 8.2.35, 8.3.36, 8.4.27 und 8.5.12 veröffentlicht. Innerhalb des jeweiligen Zweigs enthalten auch spätere reguläre Versionen diese Korrekturen. |
| PHP 8.2 | Erhält nur noch bis zum 31. Dezember 2026 Sicherheitsupdates vom PHP-Projekt. Wer diesen Versionszweig verwendet, sollte deshalb zusätzlich den Wechsel auf eine länger unterstützte Version planen. |
| PHP 7.4, 8.0 und 8.1 | Wurden wegen der Schwere des Vorfalls zwar zusätzliche Korrekturen bereitgestellt. Das bedeutete aber keine Wiederaufnahme des regulären Supports. IT-Sicherheitsstellen empfehlen dringend, auf eine unterstützte Version umzusteigen. |
3. Das galt nicht nur für WordPress
Die Prüfung im WordPress-Dashboard ist lediglich ein bequemer Weg, die dort verwendete PHP-Version nachzusehen. Die Schwachstellen selbst waren kein WordPress-Problem: Gefährdet waren grundsätzlich PHP-Installationen, die Webanfragen verarbeiten, unabhängig davon, welche Website oder Anwendung darauf betrieben wurde.
Wenn du beispielsweise Joomla, TYPO3, Drupal, einen PHP-basierten Shop oder Nextcloud nutzt, solltest du ebenfalls den Sicherheitsstand der jeweils eingesetzten PHP-Umgebung klären lassen. Ein Update der Anwendung allein ersetzt die erforderliche PHP-Sicherheitskorrektur nicht.
Was du langfristig daraus mitnehmen kannst
Allgemeine Empfehlungen aus Betreiber:innen-Sicht
Der Vorfall im Oktober 2026 zeigt: Website-Sicherheit ist keine einmalige Einrichtungsaufgabe, sondern ein fortlaufender Prozess. Selbst wer als Solo-Selbstständige:r oder kleines Unternehmen keine eigene IT-Abteilung hat, kann mit wenigen grundlegenden Routinen das Risiko deutlich senken.
1. Zuständigkeiten verbindlich festlegen
Unklarheiten bei Verantwortlichkeiten sind im Ernstfall das größte Nadelöhr. Halte für dein Unternehmen schriftlich fest:
- Wer kümmert sich um die Pflege der Anwendungsebene (WordPress-Core, Themes, Plugins)?
- Wer ist für die Server- und PHP-Umgebung zuständig (Hoster, Agentur, externe IT)?
- An wen wendest du dich im Notfall, wenn Verdachtsmomente aufkommen?
2. Anwendungsebene und Serverebene getrennt betrachten
Die Website-Pflege besteht aus mehreren Schichten:
- Anwendungsebene: Regelmäßige Updates von WordPress und Plugins kannst du oft selbst verwalten.
- Server- / PHP-Ebene: Die Aktualisierung der PHP-Version liegt meist beim Hoster oder der IT-Betreuung. Prüfe z.B. mindestens einmal im Jahr im Dashboard, welche PHP-Version aktuell läuft, und plane Versionswechsel rechtzeitig vor dem offiziellen Support-Ende (End-of-Life) ein.
3. Backups nicht nur erstellen, sondern Wiederherstellung testen
Ein Backup ist nur so gut wie die Fähigkeit, es im Notfall auch einzuspielen.
- Verlasse dich nicht allein auf automatische Hoster-Backups, sondern nutze nach Möglichkeit eine zweite Sicherung an einem externen Speicherort.
- Teste (z. B. auf einer Staging-Umgebung oder zusammen mit deiner Webdesigner:in), ob eine Wiederherstellung im Ernstfall reibungslos funktioniert.
4. Informationskanäle im Blick behalten
Du musst nicht täglich IT-News lesen. Es reicht, einige gezielte Informationsquellen zu haben:
- Achte auf Ankündigungen und E-Mails deines Hosting-Anbieters (nicht ungelesen als „Werbung“ sortieren).
- Nutze Benachrichtigungen deiner Website-Software (z. B. Administrator-Mails von WordPress bei Sicherheits-Updates).
- Behalte offizielle Warnmeldungen (wie die des BSI oder verlässlicher Fachportale) bei größeren Sicherheitsereignissen im Blick.
5. Eine einfache System-Dokumentation führen
Führe eine kurze Übersicht (z. B. als einfache Tabelle), in der vermerkt ist:
- Wo ist die Website gehostet und welches Paket wird genutzt?
- Welche PHP-Version läuft aktuell?
- Wer hat Administrator-Zugang zur Website und zum Hosting-Panel?
- Wann wurden die letzten größeren Updates durchgeführt?
Diese Transparenz spart im Notfall wertvolle Zeit und erleichtert Dienstleistern die Unterstützung.
Quellen und Fachberichte
Stand: Oktober 2026
Bundesamt für Sicherheit in der Informationstechnik (BSI):
Cybersicherheitswarnung (2026-297981-1032) – Dringende Warnung zu Schwachstellen in PHP (Kritikalität 3 / Orange, betroffene Versionszweige, technische Einordnung und Empfehlungen).
PHP.net (Official PHP Documentation):
PHP Supported Versions & Release Notes – Offizielle Angaben zu unterstützten Versionszweigen, Support-Enddaten (End-of-Life) sowie den gepatchten Releases.
CERT-EU (Computer Emergency Response Team for the EU Institutions, Bodies and Agencies):
Security Advisory 2026-018 – Technische Details zu CVE-2026-109618 und CVE-2026-109619.